
Últimamente he escrito bastante sobre correos electrónicos fraudulentos, reclutadores sospechosos, archivos adjuntos misteriosos y personas que intentan desesperadamente convencerme de que haga clic en algo.
Por lo visto, hemos llegado a la fase minimalista de las estafas.
¿Para qué molestarse en redactar una factura falsa elaborada cuando simplemente puede enviarme un archivo adjunto y esperar que yo haga el resto?
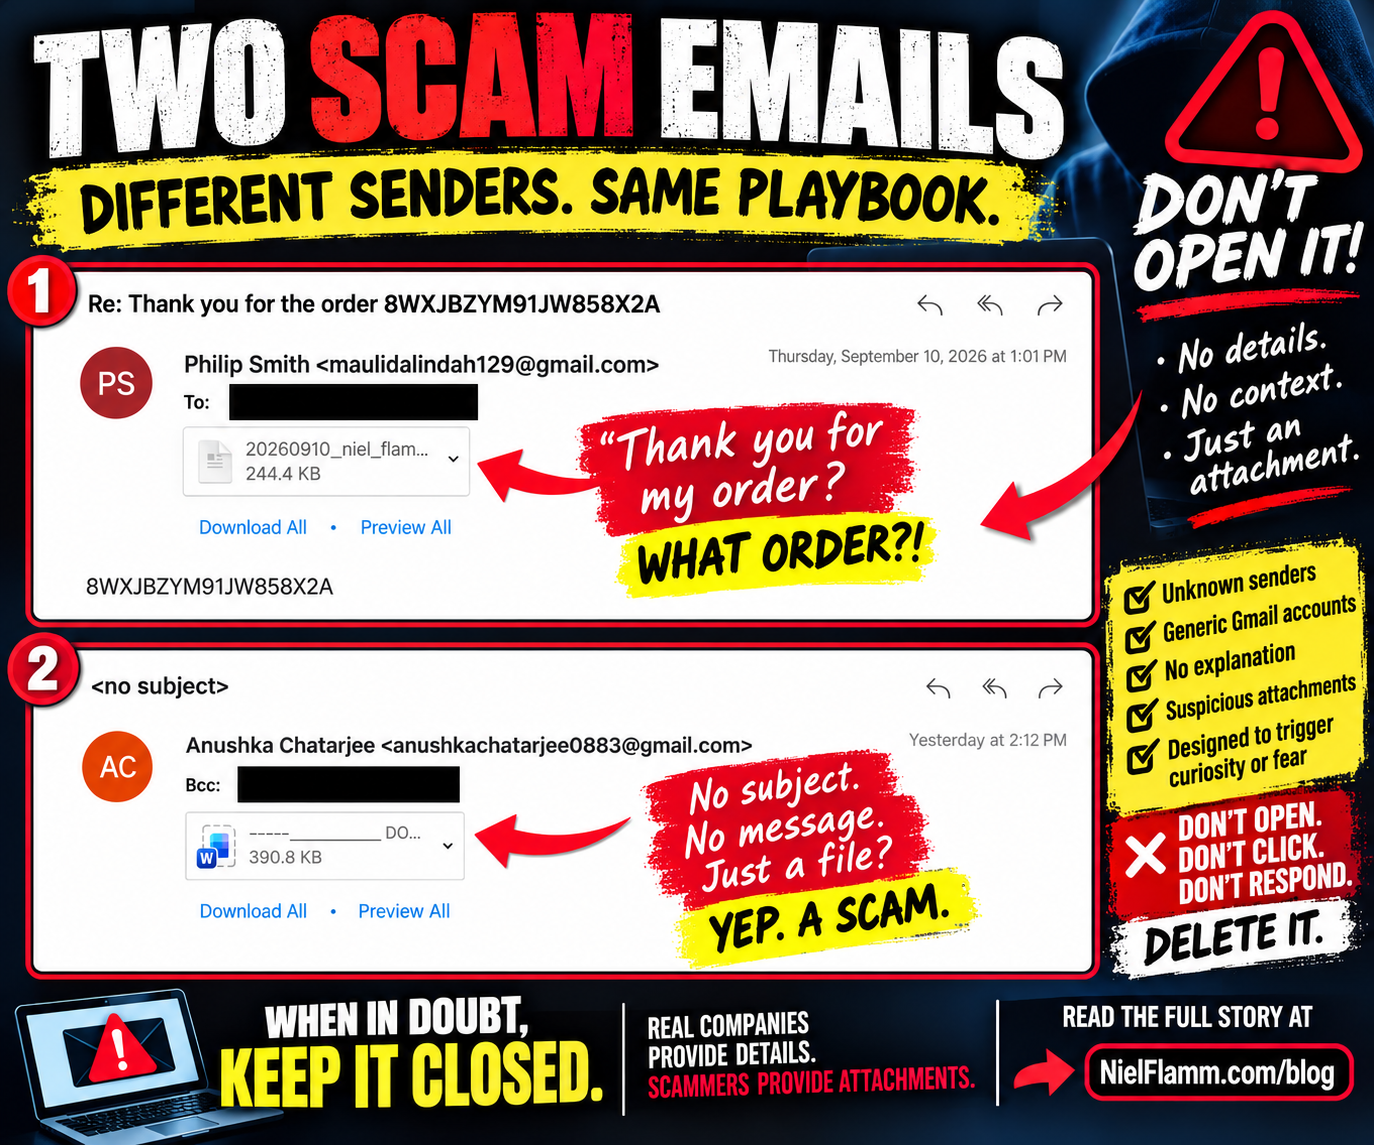
En los últimos días, he recibido dos correos electrónicos más que siguen esencialmente la misma estrategia: casi ninguna información, un archivo adjunto misterioso y la curiosidad como cebo.
🚩 Correo electrónico fraudulento n.° 1: ¡Gracias por su pedido!
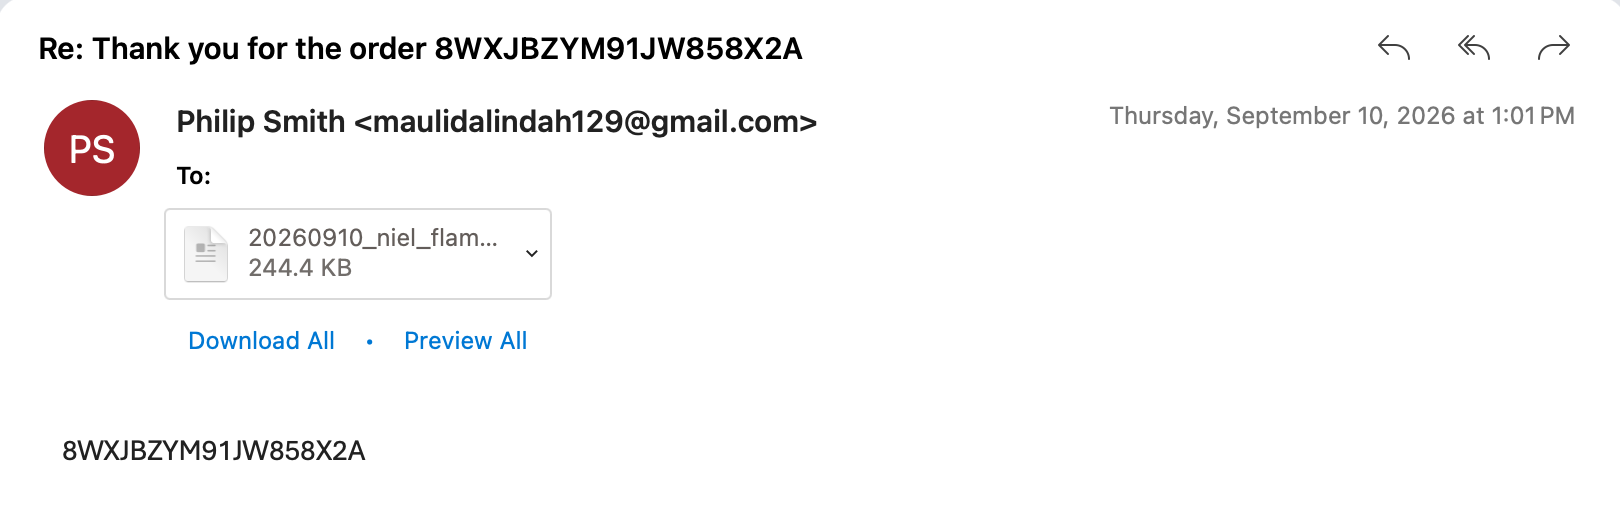
El primero provino de alguien que se identificó como Philip Smith, utilizando una dirección de Gmail.
El tema:
“Re: Gracias por el pedido 8WXJBZYM91JW858X2A”
¡Oh!
¡Gracias por mi pedido!
Solo hay un pequeño problema.
¿Qué orden?
No hay nombre de empresa.
Ningún producto.
Sin precio.
No hay información de envío.
Ningún comerciante reconocible.
El cuerpo del correo electrónico no contiene prácticamente nada, excepto la misma cadena misteriosa:
8WXJBZYM91JW858X2A
Y luego hay un archivo adjunto.
Un archivo de 244,4 KB cuyo nombre comienza con una fecha y mi nombre.
Es un buen detalle.
Incluir el nombre de la persona en el nombre del archivo puede hacer que el archivo adjunto parezca personalizado y legítimo.
Pero se supone que debo creer que hice un pedido en algún sitio, no recibí ninguna explicación de lo que compré, ¿y ahora tengo que abrir un archivo adjunto sin explicación para descubrir qué pasó?
No, gracias.
🚩 Correo electrónico fraudulento n.° 2: Ni siquiera se molestaron en poner un asunto
Entonces llegó otra obra maestra.
Remitente:
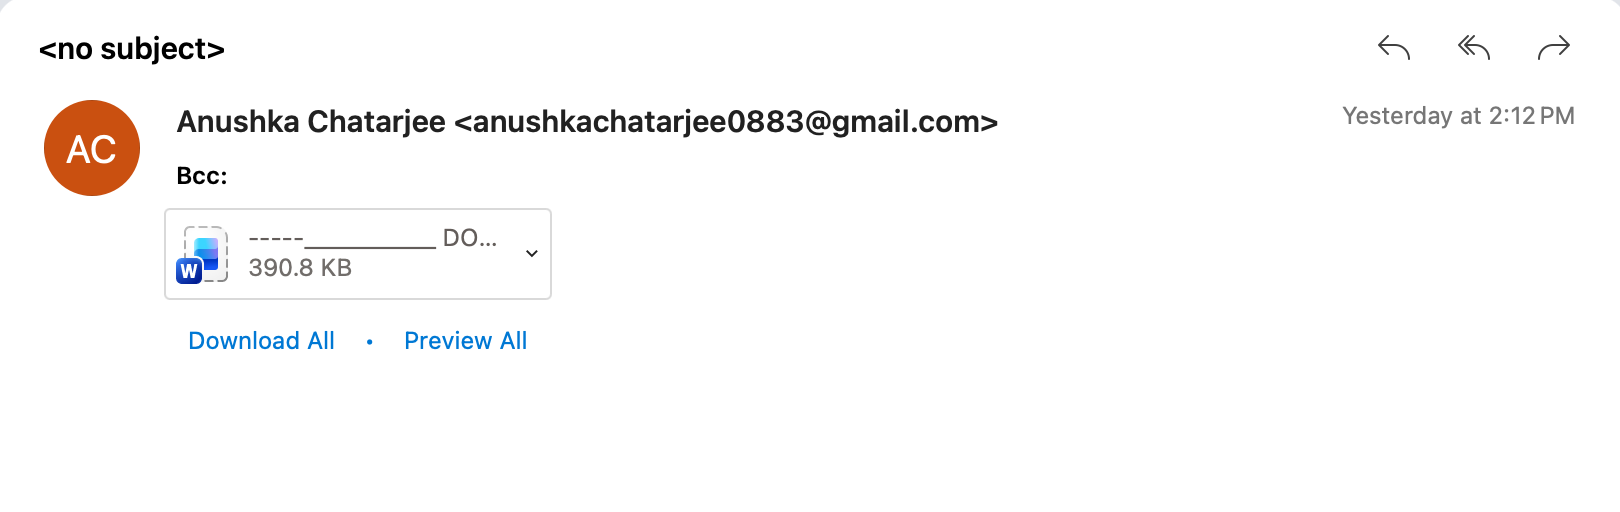
Anushka Chatterjee
Otra cuenta de Gmail.
Sujeto:
<no subject>
El mensaje se envió utilizando la opción CCO (Copia Oculta), lo que sugiere que simplemente puedo ser uno de los varios destinatarios que recibieron el mismo mensaje.
¿Y qué contiene el correo electrónico?
Nada útil.
Pero, naturalmente, hay un archivo adjunto de Microsoft Word de 390,8 KB.
Así que ahora el campo se ha reducido a:
Hola.
En realidad, ni siquiera me saludaron.
Básicamente es:
Aquí tienes un documento de Word. Ábrelo.
Esa es toda la presentación de ventas.
El archivo adjunto ES el correo electrónico
Esto es lo que la gente necesita entender sobre mensajes como estos.
La falta de información no es necesariamente un fracaso.
La curiosidad puede ser una técnica de ingeniería social.
El primer correo electrónico me hace preguntarme:
¿Pedí algo por error?
¿Mi tarjeta de crédito fue comprometida?
¿Cuánto me cobraron?
¿Qué se supone que compré?
¿Y dónde debería buscar la respuesta?
Dentro del archivo adjunto.
El segundo correo electrónico es aún más directo.
No hay ninguna historia. Solo un misterioso documento de Word.
El estafador no necesita necesariamente que yo crea nada todavía.
Solo necesitan que abra el archivo.
Por qué no los abro
No sé qué hay dentro de ninguno de los archivos adjuntos porque no los abrí.
Eso es importante.
No voy a afirmar que estos archivos en particular contienen malware, enlaces maliciosos o software para robar credenciales cuando no los he analizado.
Yo tampoco lo necesito.
Un archivo adjunto inesperado de una cuenta de Gmail desconocida, sin ninguna explicación legítima de por qué lo recibo, ya ha superado mi prueba de confianza.
La pregunta más segura no es:
"¿Qué habrá dentro?"
Es:
“¿Por qué iba a abrir esto?”
Y en ambos casos, no se me ocurre una buena respuesta.
El truco del pedido falso es particularmente ingenioso
El método del pedido simulado añade otro ingrediente psicológico:
Miedo.
Imagina que alguien recibe el primer correo electrónico y piensa:
¡No pedí nada!
Es precisamente en esos momentos cuando el pensamiento racional puede ser reemplazado por la urgencia.
Quieren averiguar si alguien utilizó su tarjeta de crédito.
Quieren saber cuánto dinero se cobró.
Quieren cancelar la transacción.
Entonces abren el archivo adjunto.
Por eso, si recibes una confirmación de compra sospechosa, no utilices el archivo adjunto misterioso para investigarla.
Revisa tu tarjeta de crédito o cuenta bancaria por separado.
Inicia sesión en Amazon, Walmart, PayPal o cualquier otra empresa que supuestamente procesó la compra, accediendo directamente al servicio tú mismo, no a través de los enlaces o archivos adjuntos que aparecen en el mensaje sospechoso.
Si no hay ninguna transacción, no hay nada que cancelar.
De “Consultorio de farmacia” a esto
Hace apenas unos días, recibí otro correo electrónico con el asunto "Oficina de Farmacia".
Ese también contenía archivos adjuntos misteriosos prácticamente sin explicación alguna.
Ahora he recibido una misteriosa confirmación de pedido y un correo electrónico completamente en blanco que contiene un documento de Word.
Parece que se está desarrollando un tema:
Los estafadores quieren que yo satisfaga su curiosidad.
Lo siento.
Me acabo de quedar sin.
Mi nueva política de archivos adjuntos es bastante sencilla
¿Remitente desconocido?
¿Adjunto inesperado?
¿Sin explicación?
¿Cuenta de Gmail genérica?
¿Fingida urgencia?
¿Compra misteriosa?
No lo voy a abrir.
Si alguien necesita legítimamente que revise un documento, puede identificarse, explicar qué es lo que envía y darme un motivo para esperarlo.
Hasta entonces, su misterioso documento de Word de 390,8 KB puede seguir siendo un misterio para siempre.
A veces, el clic más seguro es el que nunca haces.
Sigue el blog de NielFlamm en NielFlamm.com/blog para descubrir más estafas, correos electrónicos sospechosos, reclutadores dudosos y las formas cada vez más creativas en que los desconocidos en Internet intentan que haga clic en ciertos enlaces.
