

Una nueva táctica de estafa me dejó perplejo: “Contraseña de pedido de Walmart 88458”
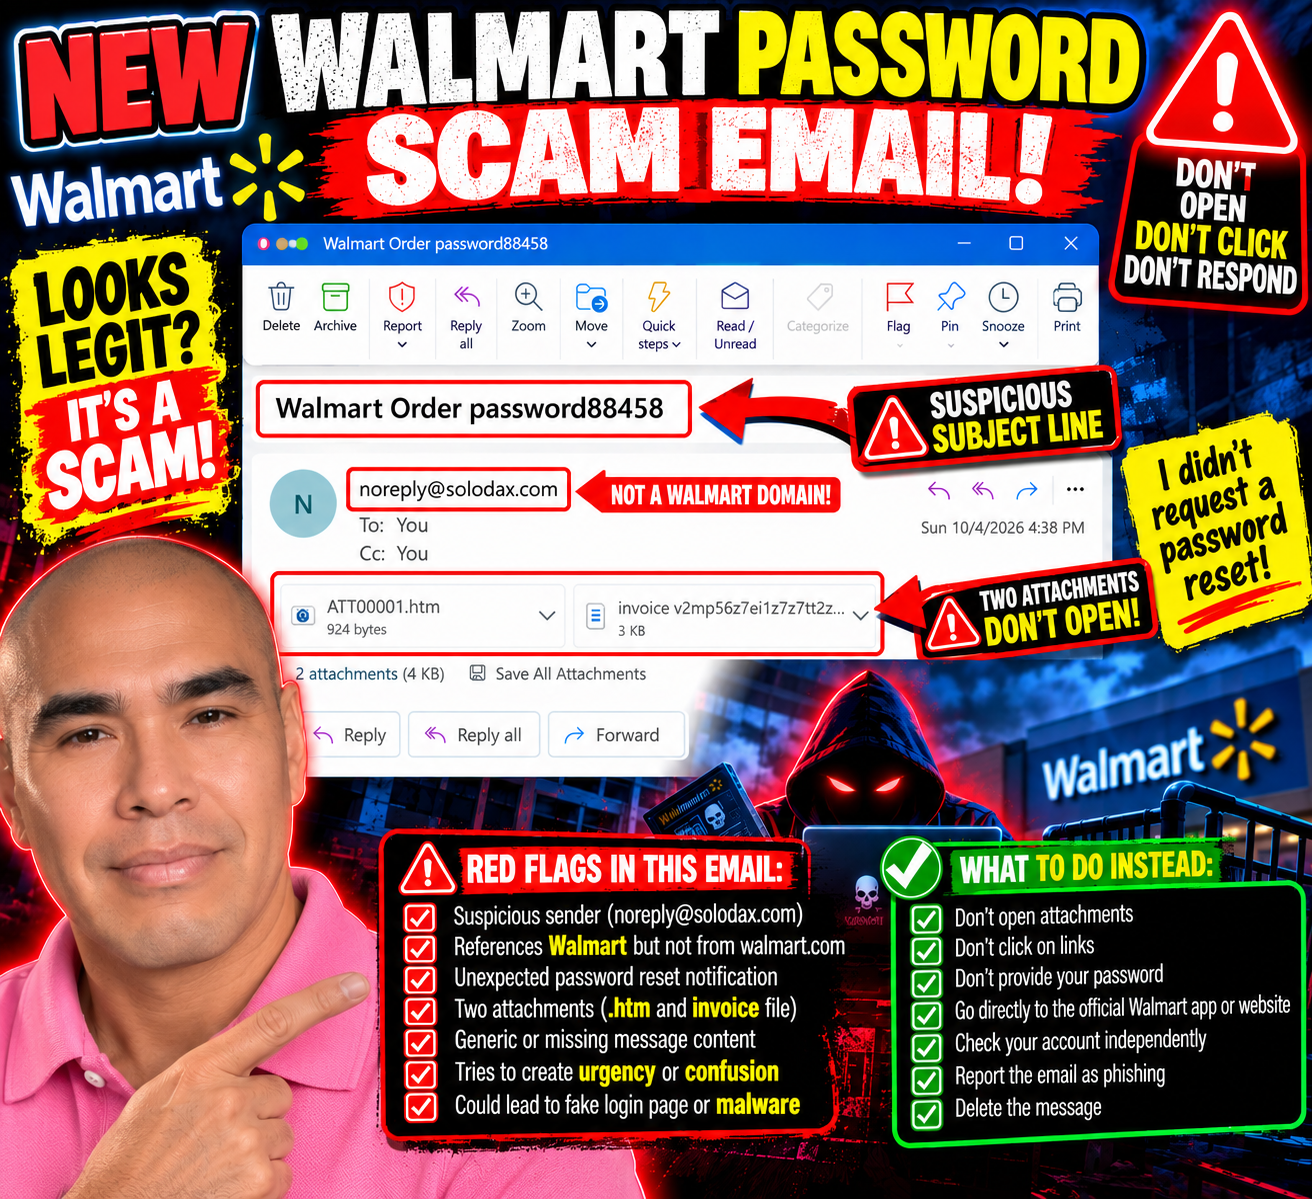
Cuando pensaba que los estafadores de mi bandeja de entrada se habían acomodado en una cómoda rutina de cargos falsos de PayPal, suscripciones a Geek Squad e invitaciones para regalar cientos de dólares, alguien aparentemente decidió que el guion necesitaba una actualización.
Esta sí que me hizo mirar dos veces.
El asunto dice:
“Contraseña del pedido de Walmart: 88458”
¿Contraseña?
Esperar.
¿Solicité que se restableciera mi contraseña de Walmart?
No.
Y ese pequeño instante de incertidumbre fue precisamente lo que captó mi atención.
Este se siente diferente
La mayoría de los correos electrónicos fraudulentos que he estado recibiendo prácticamente se anuncian solos.
¡Gastaste $499.99!
¡TU SUSCRIPCIÓN A GEEK SQUAD HA SIDO RENOVADA!
¡LLAME A ESTE NÚMERO INMEDIATAMENTE!
Quieren que entre el pánico.
Este es más silencioso.
El cuerpo del correo electrónico no contiene ningún mensaje real. En su lugar, incluye dos archivos adjuntos: un archivo HTML y lo que parece ser una factura.
El remitente que se muestra es:
Sin embargo, el tema hace referencia a Walmart.
Eso es suficiente para que yo pare.
Si supuestamente se trata de mi cuenta de Walmart, ¿por qué el mensaje proviene de un dominio completamente ajeno?
¿Y por qué tendría que abrir los archivos adjuntos para averiguar qué está pasando con mi contraseña?
No, gracias.
La palabra clave "contraseña" casi funcionó
Eso es lo que me parece interesante de este.
Vi la palabra "contraseña" e instintivamente me pregunté si había solicitado un restablecimiento de contraseña.
Por un instante, el mensaje me hizo dudar de mi propia memoria.
Eso es potencialmente mucho más efectivo que otra factura ridícula de 499,99 dólares.
Las personas cambian sus contraseñas constantemente. A veces olvidamos que solicitamos una. A veces una aplicación nos cierra la sesión. A veces recibimos alertas de seguridad legítimas cuando alguien intenta acceder a una cuenta.
Por lo tanto, ver Walmart + Pedido + Contraseña juntos en el asunto de un correo electrónico puede generar la suficiente confusión como para que alguien investigue.
Y la investigación podría implicar abrir uno de esos archivos adjuntos.
Aquí me detengo.
¿Dos archivos adjuntos? Estoy bien.
Uno de los archivos adjuntos termina en .htm.
Se trata de un archivo HTML: una página web empaquetada como un archivo.
Abrir un archivo adjunto HTML inesperado puede llevar a alguien a una página de inicio de sesión falsa u otro contenido engañoso diseñado para parecer legítimo. No lo voy a abrir para averiguar qué hace este en particular.
El segundo archivo adjunto parece ser una factura.
Yo tampoco voy a abrir ese, gracias.
Si Walmart necesita que tome medidas con respecto a mi cuenta, no necesito un archivo adjunto de solodax.com para proceder.
Puedo abrir la aplicación de Walmart de forma independiente o escribir la dirección web oficial de Walmart en mi navegador y consultar mi cuenta allí.
El correo electrónico sospechoso no me da ninguna pista sobre cómo investigarlo.
Por eso sigo compartiendo esto
Las estafas no siempre tienen este aspecto:
“HOLA, ESTIMADO SEÑOR, USTED HA GANADO 47 MILLONES DE DÓLARES.”
A veces son desordenados.
A veces están bien pulidos.
A veces utilizan nombres de empresas conocidas.
Y a veces todo lo que necesitan es una palabra, como contraseña, para hacerme detenerme y reflexionar:
“Espera... ¿hice algo mal?”
Me quedé boquiabierto.
Entonces miré al remitente.
Luego miré los archivos adjuntos.
Y recordé:
No solicité un restablecimiento de contraseña.
Misterio resuelto.
No se abrieron archivos adjuntos.
No se hizo clic en ningún enlace.
No se ha introducido ninguna contraseña.
Y, por una vez, Bill aparentemente tenía el día libre.
Envíame tus intentos de estafa
Sigo documentando las diferentes tácticas que llegan a mi bandeja de entrada porque ver ejemplos reales puede facilitar el reconocimiento del siguiente mensaje sospechoso.
Si has recibido un correo electrónico fraudulento inusual, un intento de phishing, una factura falsa, un mensaje sospechoso para restablecer la contraseña u otro intento ingenioso de obtener tu información, envíame una captura de pantalla y cuéntame tu experiencia:
En primer lugar, elimine o cubra cualquier información personal, financiera o de cuenta confidencial.
Los estafadores cambiaron de táctica.
Así que seguiré prestando atención.
Si no solicité el restablecimiento de la contraseña, no abriré un archivo adjunto para entender por qué alguien cree que sí lo hice.

Los correos electrónicos fraudulentos se están volviendo perezosos: "Gracias por su pedido"... ¿Qué pedido?
Por lo visto, mi juerga de compras imaginaria continúa.
Tras compras de Bitcoin, suscripciones misteriosas, renovaciones de Geek Squad, invitaciones a eventos de Facebook e incluso una reparación de reloj que nunca solicité, parece que los estafadores han decidido que estaban trabajando demasiado.
¿Para qué molestarse en crear una factura falsa elaborada cuando simplemente puede enviar:
“Gracias por su pedido.”
¿Qué orden?
Excelente pregunta.
Dos días, dos pedidos misteriosos
Ayer recibí un correo electrónico de “Manthan Williams” con el asunto:
“Re: Gracias por su pedido 1KJBO6SYBRM6TJBQLEDV”
Había un archivo adjunto.
Y casi nada más.
Hoy, “Elizabeth Lewis” se unió a la fiesta con:
“Gracias por su pedido 0RQKQA6198JOMD57P”
Otro número de pedido aleatorio.
Otro archivo adjunto.
Otro correo electrónico prácticamente sin explicación.
Al parecer, el servicio de atención al cliente ha adoptado el minimalismo.
Al menos dime qué compré
Esto es lo que hace que estos correos electrónicos sean casi graciosos.
No se reconoce ningún minorista.
Sin descripción del producto.
No se muestra ningún precio de forma destacada.
No me dieron ninguna explicación útil de lo que supuestamente pedí.
Justo:
Gracias por su pedido. Aquí tiene un archivo adjunto.
Claro que sí. Voy a abrir inmediatamente un archivo adjunto misterioso de una cuenta de Gmail cualquiera para descubrir qué es lo que supuestamente compré.
¿Qué podría salir mal?
No lo voy a abrir.
Ese es un punto importante. No necesito abrir un archivo adjunto no solicitado para investigar una compra que no reconozco.
Si he realizado un pedido, puedo consultar el vendedor o la cuenta de pago de forma independiente.
Las direcciones de Gmail aleatorias no ayudan
Un correo electrónico afirma provenir de Elizabeth Lewis, pero llega desde una dirección de Gmail aparentemente no relacionada.
El otro mensaje afirma ser de Manthan Williams y también proviene de una dirección de Gmail no relacionada.
¿Podrían las personas legítimas usar Gmail?
Por supuesto.
Pero cuando recibo un correo electrónico inesperado con un "pedido" de una cuenta de Gmail cualquiera, que prácticamente no proporciona información y me pide que abra un archivo adjunto para obtener más detalles, mi curiosidad no está ganando esta batalla.
Eliminar pulsa dos veces.
El accesorio es el cebo
Estos mensajes utilizan un enfoque ligeramente diferente al de las estafas de invitaciones falsas de PayPal y Facebook que he estado documentando.
Esos mensajes intentaron asustarme con una gran cantidad de dinero y conseguir que llamara a un número de teléfono.
Estos parecen diseñados para despertar la curiosidad:
¿Qué pedí?
¿Cuánto me cobraron?
¿Alguien usó mi tarjeta de crédito?
¿Qué contiene ese archivo adjunto?
Y esa es precisamente la razón por la que no voy a tocar el archivo adjunto.
El miedo puede hacer que la gente haga clic.
Pero la curiosidad también puede.
Mi yo imaginario tiene un estilo de vida bastante peculiar
Según mi bandeja de entrada, el imaginario Niel ha estado muy ocupado.
Bitcoin.
Equipo Geek.
Suscripciones misteriosas.
Reparación de relojes.
Más suscripciones misteriosas.
Y ahora dos pedidos misteriosos en dos días.
Lo único que me falta es saber qué compré realmente.
¡Vamos, estafadores!.
Si vas a inventarme compras, al menos haz que sean interesantes.
Dime que me compré un Ferrari.
Un condominio frente a la playa.
Un jet privado.
Tal vez un suministro de Coca-Cola Zero para toda la vida.
Dame algo que valga la pena pedir por accidente.
En cambio, obtengo:
PEDIDO 0RQKQA6198JOMD57P.
No me ha impresionado.
¿Has recibido un correo electrónico fraudulento? Envíamelo
Sigo recopilando estos datos porque las tácticas cambian constantemente, aunque el objetivo siga siendo el mismo: lograr que reaccionemos antes de detenernos a pensar.
Si has recibido un correo electrónico sospechoso, una factura falsa, un pedido misterioso, un mensaje de texto de phishing, una estafa en redes sociales u otro intento creativo de robarte tu dinero, envíamelo:
Cuéntame qué pasó y envíame una captura de pantalla si la tienes. Por favor, oculta o elimina la información personal o financiera sensible antes de enviar nada.
Quizás lo incluya en una publicación futura.
Hasta entonces, Elizabeth y Manthan:
Gracias por agradecerme mis pedidos.
Sean lo que sean.

¡Han vuelto! Al parecer, pagué 450 dólares por otra suscripción misteriosa
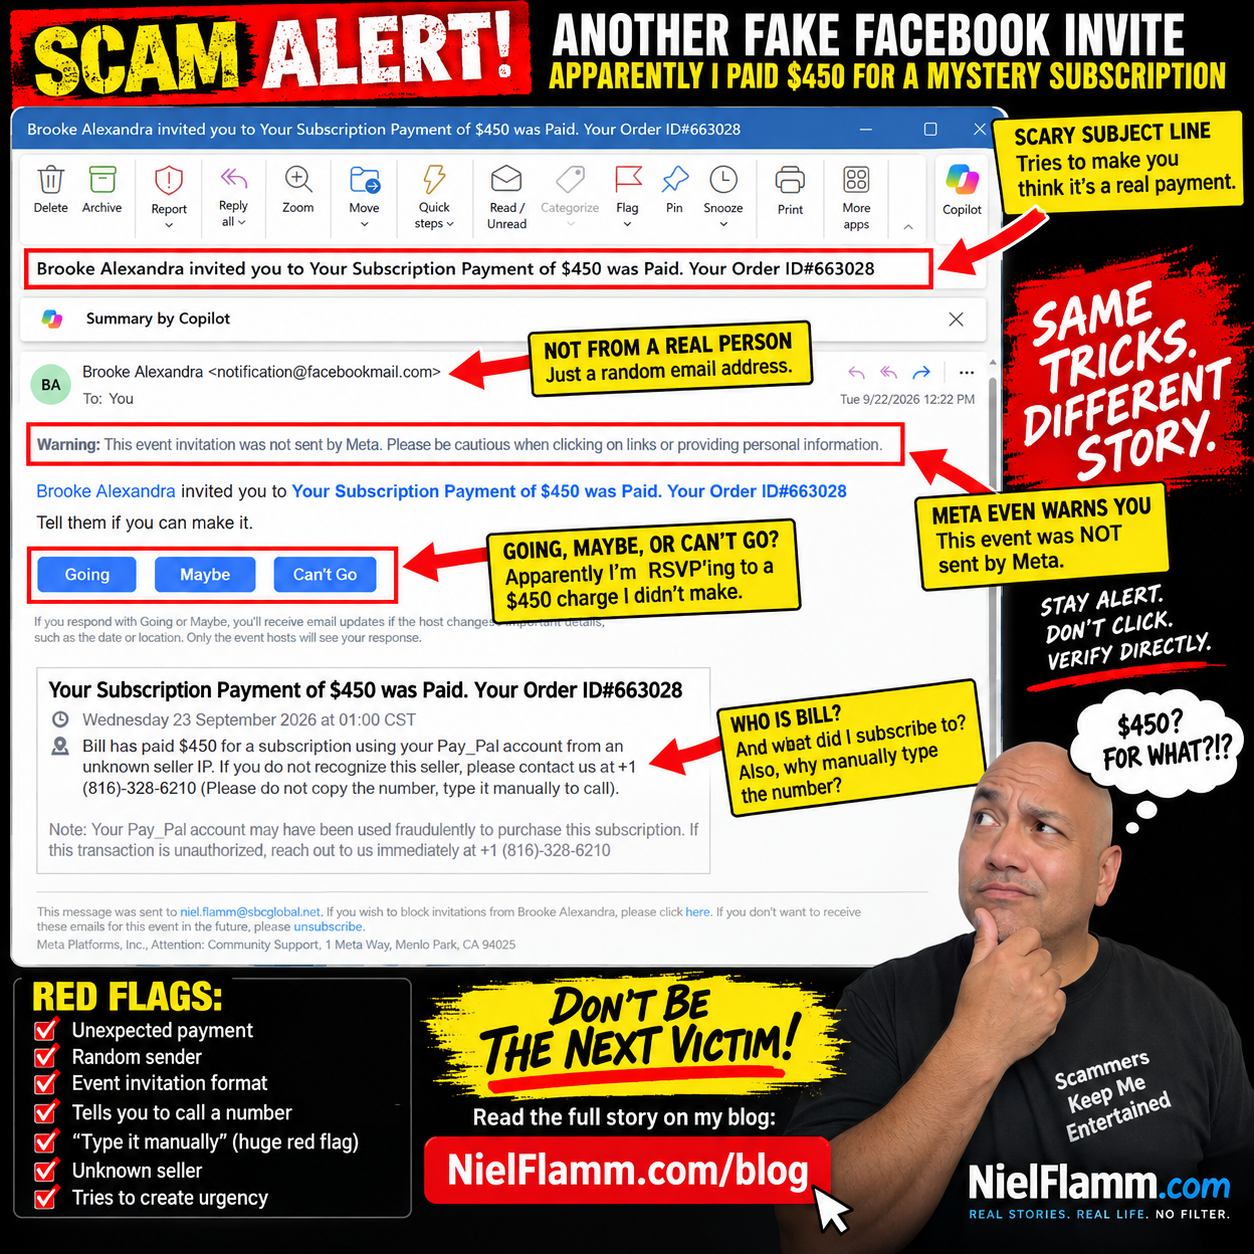
Ha pasado un tiempo, pero al parecer mi calendario social de estafas vuelve a estar en funcionamiento.
Para quienes no hayan estado al tanto, he recibido algunos correos electrónicos interesantes en los últimos meses. Según mi bandeja de entrada, compré Bitcoin, renové la protección de Geek Squad (más de una vez) e incluso mandé a reparar un reloj que nunca envié a ningún sitio.
Hoy volvemos a uno de nuestros favoritos de siempre:
La estafa de las invitaciones a eventos de Facebook.
Esta vez, “Brooke Alexandra” me ha invitado a un evento emocionante llamado:
“Su pago de suscripción de $450 fue realizado. Su número de pedido es 663028”
Bueno, Brooke, gracias por la invitación.
Lamentablemente, no tengo ni idea de a qué supuestamente me suscribí.
¿Vas a ir, tal vez, o no puedes ir?
Mi parte favorita de estas estafas sigue siendo el formato de eventos de Facebook.
Supuestamente acabo de descubrir una transacción no autorizada de PayPal por valor de 450 dólares, e inmediatamente debajo de esta alarmante noticia, se me pregunta:
Diles si puedes ir.
¿Mis opciones?
Me voy.
Tal vez.
No puedo ir.
Decisiones, decisiones.
Voy con Can't Go.
No porque tenga otro compromiso. Intento no asistir a celebraciones por compras fraudulentas.
Les presento a Bill, mi alter ego aparentemente muy generoso
La descripción mejora aún más.
Dice:
“Bill ha pagado 450 dólares por una suscripción utilizando tu cuenta de PayPal desde una dirección IP de vendedor desconocida.”
¿Quién es Bill?
No tengo ni idea.
Bill, por favor, deja de gastar mi dinero imaginario.
El mensaje me proporciona un número de teléfono y me indica que llame si no reconozco al vendedor.
Y luego viene mi instrucción favorita:
“Por favor, no copie el número, escríbalo manualmente para llamar.”
Oh, absolutamente.
No me siento cómodo confiando en una alerta financiera que me pide que introduzca un número de teléfono manualmente.
Ese es prácticamente el símbolo internacional de:
“¡Aquí no está pasando nada sospechoso!”
Meta literalmente me está advirtiendo
Al igual que en las versiones anteriores, hay un mensaje importante que se encuentra en un lugar destacado cerca de la parte superior:
Advertencia: Esta invitación al evento no fue enviada por Meta. Tenga cuidado al hacer clic en enlaces o proporcionar información personal
Eso merece más atención que el alarmante titular de 450 dólares.
La fórmula no ha cambiado mucho:
Crea una transacción alarmante.
Utilice una marca reconocida como PayPal.
Por favor, avísenme si mi cuenta ha podido ser comprometida.
Dame un número de teléfono.
Por favor, crea una sensación de urgencia para que llame antes de ponerme a pensar.
Y empaqueta todo dentro de una invitación a un evento de Facebook para que la notificación resultante parezca más familiar.
La estafa tiene un gran problema
Si realmente tengo una misteriosa transacción de 450 dólares en mi cuenta de PayPal, no necesito que Brooke Alexandra, ni Bill, me ayuden a investigarla.
Puedo acceder directamente a PayPal a través de su aplicación o sitio web oficial y consultar mi cuenta.
La misma regla se aplica a los correos electrónicos sospechosos que afirman provenir de un banco, una compañía de tarjetas de crédito, un minorista, Geek Squad o prácticamente cualquier otra persona.
No permitas que el mensaje sospechoso te diga cómo verificarlo.
Verifícalo de forma independiente.
Y no llames a un número desconocido solo porque alguien haya puesto "PayPal" al lado.
Mi juerga de compras imaginaria continúa
Así que añadamos otra compra a la creciente lista.
¿Bitcoin? ✔️
¿Suscripciones misteriosas? ✔️
¿Geek Squad? ✔️
¿Reparación de relojes? ✔️
¿Otra misteriosa suscripción de 450 dólares? ✔️
En este momento, la persona que vive en mi carpeta de correo no deseado tiene una vida financiera considerablemente más emocionante que la mía.
Me decepciona que, después de todos estos gastos imaginarios, nadie me haya enviado un correo electrónico para decirme que he comprado un apartamento frente al mar en Tailandia.
Estafadores, si están leyendo esto, al menos hagan que la próxima compra fraudulenta sea interesante.
¿Tienes una historia sobre una estafa? Envíamela
Ahora quiero saber qué correos electrónicos te llegan a tu bandeja de entrada.
Si has recibido un correo electrónico fraudulento, un mensaje de texto sospechoso, un mensaje en redes sociales, una factura falsa, un aviso de reembolso dudoso o algo que te haya hecho pensar: "Esto no puede ser legítimo", envíamelo.
Por favor, envíame tus capturas de pantalla y cuéntame qué pasó. Es posible que incluya algunas en futuras publicaciones, donde analizaremos las ingeniosas —y a veces ridículamente malas— maneras en que los estafadores intentan robarle el dinero a la gente.
Por favor, elimine o cubra las contraseñas, los números de cuenta, las direcciones, los números de teléfono u otra información personal confidencial antes de enviar las capturas de pantalla.
Quizás sea hora de convertir mi colección de estafas en nuestra colección de estafas.
Y hasta entonces, Brooke...
No puedo ir.

Al parecer, los estafadores han dejado de enviar correos electrónicos
Últimamente he escrito bastante sobre correos electrónicos fraudulentos, reclutadores sospechosos, archivos adjuntos misteriosos y personas que intentan desesperadamente convencerme de que haga clic en algo.
Por lo visto, hemos llegado a la fase minimalista de las estafas.
¿Para qué molestarse en redactar una factura falsa elaborada cuando simplemente puede enviarme un archivo adjunto y esperar que yo haga el resto?
En los últimos días, he recibido dos correos electrónicos más que siguen esencialmente la misma estrategia: casi ninguna información, un archivo adjunto misterioso y la curiosidad como cebo.
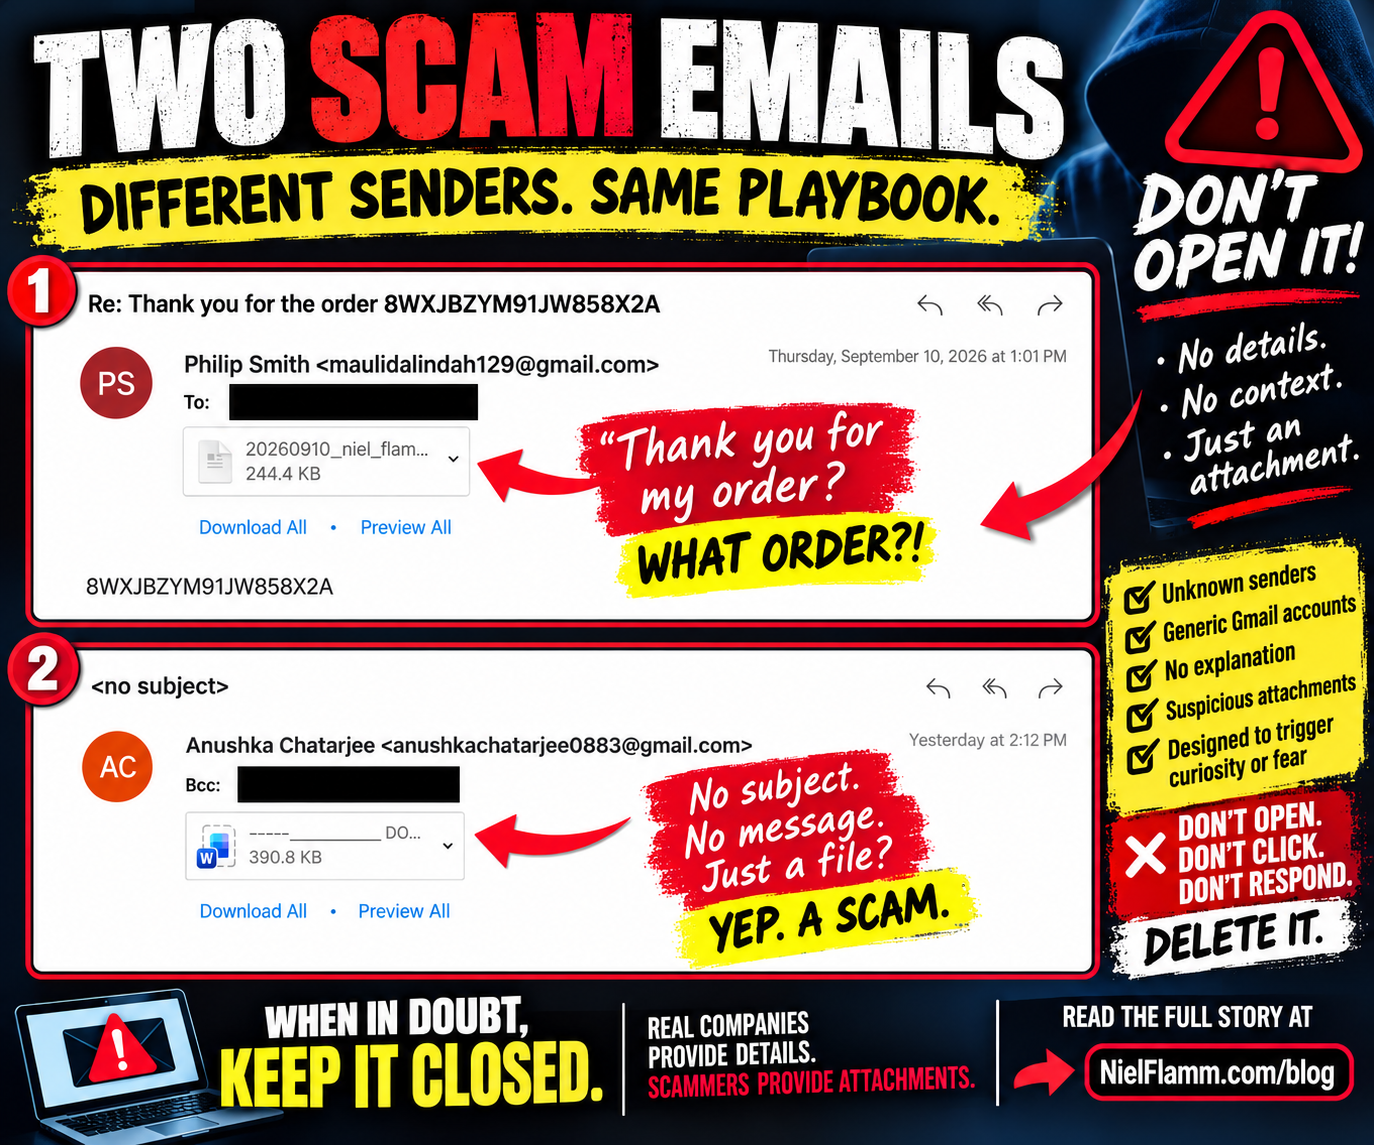
🚩 Correo electrónico fraudulento n.° 1: ¡Gracias por su pedido!
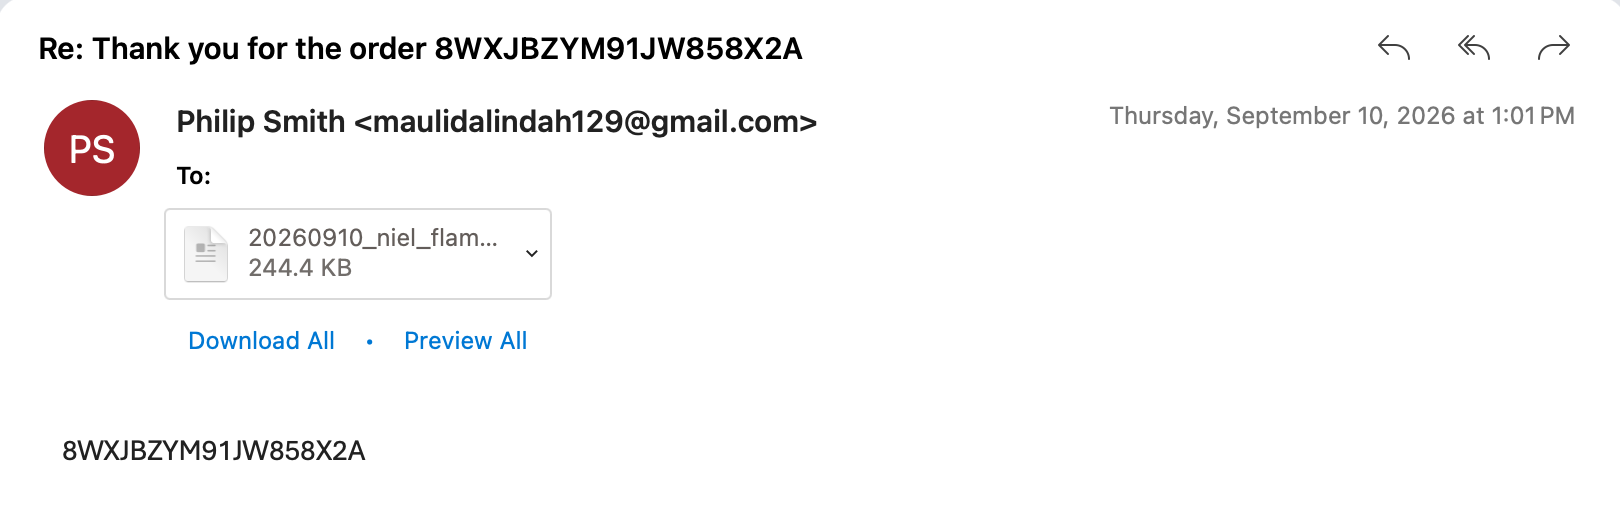
El primero provino de alguien que se identificó como Philip Smith, utilizando una dirección de Gmail.
El tema:
“Re: Gracias por el pedido 8WXJBZYM91JW858X2A”
¡Oh!
¡Gracias por mi pedido!
Solo hay un pequeño problema.
¿Qué orden?
No hay nombre de empresa.
Ningún producto.
Sin precio.
No hay información de envío.
Ningún comerciante reconocible.
El cuerpo del correo electrónico no contiene prácticamente nada, excepto la misma cadena misteriosa:
8WXJBZYM91JW858X2A
Y luego hay un archivo adjunto.
Un archivo de 244,4 KB cuyo nombre comienza con una fecha y mi nombre.
Es un buen detalle.
Incluir el nombre de la persona en el nombre del archivo puede hacer que el archivo adjunto parezca personalizado y legítimo.
Pero se supone que debo creer que hice un pedido en algún sitio, no recibí ninguna explicación de lo que compré, ¿y ahora tengo que abrir un archivo adjunto sin explicación para descubrir qué pasó?
No, gracias.
🚩 Correo electrónico fraudulento n.° 2: Ni siquiera se molestaron en poner un asunto
Entonces llegó otra obra maestra.
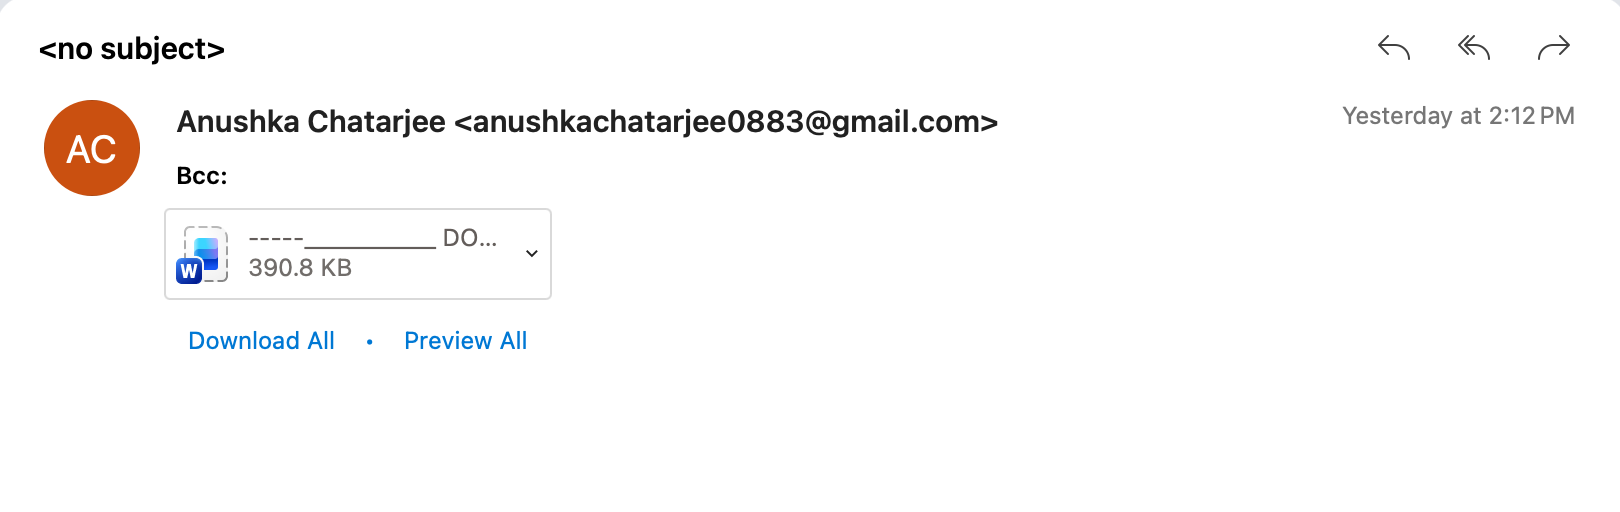
Remitente:
Anushka Chatterjee
Otra cuenta de Gmail.
Sujeto:
<no subject>
El mensaje se envió utilizando la opción CCO (Copia Oculta), lo que sugiere que simplemente puedo ser uno de los varios destinatarios que recibieron el mismo mensaje.
¿Y qué contiene el correo electrónico?
Nada útil.
Pero, naturalmente, hay un archivo adjunto de Microsoft Word de 390,8 KB.
Así que ahora el campo se ha reducido a:
Hola.
En realidad, ni siquiera me saludaron.
Básicamente es:
Aquí tienes un documento de Word. Ábrelo.
Esa es toda la presentación de ventas.
El archivo adjunto ES el correo electrónico
Esto es lo que la gente necesita entender sobre mensajes como estos.
La falta de información no es necesariamente un fracaso.
La curiosidad puede ser una técnica de ingeniería social.
El primer correo electrónico me hace preguntarme:
¿Pedí algo por error?
¿Mi tarjeta de crédito fue comprometida?
¿Cuánto me cobraron?
¿Qué se supone que compré?
¿Y dónde debería buscar la respuesta?
Dentro del archivo adjunto.
El segundo correo electrónico es aún más directo.
No hay ninguna historia. Solo un misterioso documento de Word.
El estafador no necesita necesariamente que yo crea nada todavía.
Solo necesitan que abra el archivo.
Por qué no los abro
No sé qué hay dentro de ninguno de los archivos adjuntos porque no los abrí.
Eso es importante.
No voy a afirmar que estos archivos en particular contienen malware, enlaces maliciosos o software para robar credenciales cuando no los he analizado.
Yo tampoco lo necesito.
Un archivo adjunto inesperado de una cuenta de Gmail desconocida, sin ninguna explicación legítima de por qué lo recibo, ya ha superado mi prueba de confianza.
La pregunta más segura no es:
"¿Qué habrá dentro?"
Es:
“¿Por qué iba a abrir esto?”
Y en ambos casos, no se me ocurre una buena respuesta.
El truco del pedido falso es particularmente ingenioso
El método del pedido simulado añade otro ingrediente psicológico:
Miedo.
Imagina que alguien recibe el primer correo electrónico y piensa:
¡No pedí nada!
Es precisamente en esos momentos cuando el pensamiento racional puede ser reemplazado por la urgencia.
Quieren averiguar si alguien utilizó su tarjeta de crédito.
Quieren saber cuánto dinero se cobró.
Quieren cancelar la transacción.
Entonces abren el archivo adjunto.
Por eso, si recibes una confirmación de compra sospechosa, no utilices el archivo adjunto misterioso para investigarla.
Revisa tu tarjeta de crédito o cuenta bancaria por separado.
Inicia sesión en Amazon, Walmart, PayPal o cualquier otra empresa que supuestamente procesó la compra, accediendo directamente al servicio tú mismo, no a través de los enlaces o archivos adjuntos que aparecen en el mensaje sospechoso.
Si no hay ninguna transacción, no hay nada que cancelar.
De “Consultorio de farmacia” a esto
Hace apenas unos días, recibí otro correo electrónico con el asunto "Oficina de Farmacia".
Ese también contenía archivos adjuntos misteriosos prácticamente sin explicación alguna.
Ahora he recibido una misteriosa confirmación de pedido y un correo electrónico completamente en blanco que contiene un documento de Word.
Parece que se está desarrollando un tema:
Los estafadores quieren que yo satisfaga su curiosidad.
Lo siento.
Me acabo de quedar sin.
Mi nueva política de archivos adjuntos es bastante sencilla
¿Remitente desconocido?
¿Adjunto inesperado?
¿Sin explicación?
¿Cuenta de Gmail genérica?
¿Fingida urgencia?
¿Compra misteriosa?
No lo voy a abrir.
Si alguien necesita legítimamente que revise un documento, puede identificarse, explicar qué es lo que envía y darme un motivo para esperarlo.
Hasta entonces, su misterioso documento de Word de 390,8 KB puede seguir siendo un misterio para siempre.
A veces, el clic más seguro es el que nunca haces.
Sigue el blog de NielFlamm en NielFlamm.com/blog para descubrir más estafas, correos electrónicos sospechosos, reclutadores dudosos y las formas cada vez más creativas en que los desconocidos en Internet intentan que haga clic en ciertos enlaces.

¿Farmacia? Claro. Permítame abrir estos archivos adjuntos misteriosos…
Otro día, otro correo electrónico que, al parecer, espera que la curiosidad se imponga al sentido común.
Este llegó con un asunto que sonaba maravillosamente oficial:
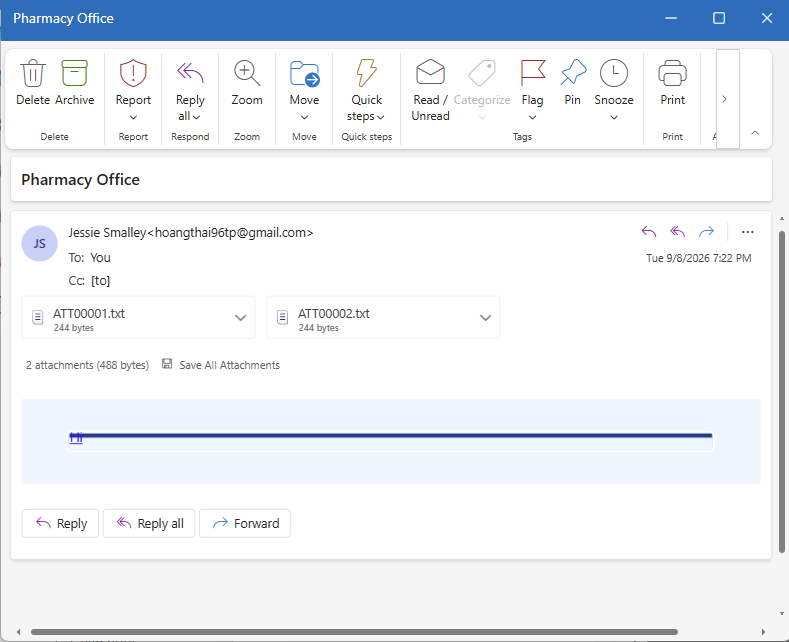
“Oficina de Farmacia”
¡Oh, bien! ¡La farmacia!
¿Qué farmacia?
¿Qué oficina?
¿Por qué me contactan?
Aparentemente, son detalles sin importancia.
La remitente se identifica como “Jessie Smalley”, pero la dirección de correo electrónico que aparece junto al nombre es una cuenta de Gmail aparentemente aleatoria:
hoangthai96tp@gmail.com
Nada grita " correspondencia oficial de farmacia" como eso.
¿Pero la mejor parte?
En esencia, no hay ningún mensaje.
No:
“Hola Niel.”
No:
“Nos ponemos en contacto con usted en relación con su receta médica.”
No me han explicado quiénes son, por qué se ponen en contacto conmigo ni qué se supone que debo hacer.
En cambio, recibo dos archivos adjuntos:
ATT00001.txt
ATT00002.txt
Cada uno tiene solo 244 bytes.
Y allí se sientan, prácticamente susurrando:
Vamos, Niel. Ábrenos.
Probablemente seamos importantes.
Quizás alguno de nosotros tenga información sobre la garantía extendida de su automóvil.
Buen intento.
El accesorio es el cebo
Este es uno de los trucos más sencillos que utilizan los estafadores.
No es necesario que escriban una historia elaborada si logran despertar tu curiosidad lo suficiente como para que interactúes con un archivo adjunto.
El tema vago genera la suficiente incertidumbre.
¿Oficina de farmacia?
¿Me envió algo la farmacia?
¿Hay algún problema con la receta?
¿Se trata de un seguro?
¿Debo dinero?
Y precisamente por eso no abrí los archivos adjuntos.
No conozco al remitente. No esperaba este correo electrónico. La dirección del remitente no corresponde a ninguna farmacia y el correo no proporciona ningún contexto sobre los archivos adjuntos.
Eso no justifica investigar los archivos.
Esa es una razón para investigar el correo electrónico.
¡Enhorabuena! Has suspendido la prueba de confianza
Si mi farmacia me necesita, presumiblemente tienen varias formas mejores de comunicarse que:
OFICINA DE FARMACIA
Se adjuntan dos archivos misteriosos.
Buena suerte.
Aunque un archivo adjunto inesperado parezca inofensivo —ya sea un archivo TXT, PDF, documento de Word, archivo ZIP o cualquier otro— no lo abriré solo porque alguien lo haya enviado correctamente a mi bandeja de entrada.
Los estafadores no siempre necesitan el archivo adjunto para infectar un ordenador de inmediato. Un archivo adjunto o documento también puede formar parte de una estrategia de ingeniería social más compleja, cuyo objetivo es redirigir a la víctima a un sitio web malicioso, solicitar credenciales, proporcionar instrucciones para contactar con alguien o desviar la conversación a otro lugar.
El objetivo es simple:
Te ayudaremos a dar el siguiente paso.
La curiosidad no es una estrategia de seguridad
Es posible que estos archivos en particular no contengan nada malicioso.
No voy a abrirlas para averiguarlo.
Esa es una distinción importante.
No necesito probar que algo es malicioso antes de decidir que no debo interactuar con ello. Un correo electrónico no solicitado, sin mensaje relevante, con un remitente desconocido y dos archivos adjuntos misteriosos, no me da ninguna razón para confiar en él.
Si algo supuestamente proviene de su farmacia, banco, empleador, compañía de seguros, servicio de entrega u otra organización que usted realmente utiliza, no confíe en la información de contacto que se proporciona convenientemente en el mensaje sospechoso.
Por favor, visite el sitio web o la aplicación de la organización, o póngase en contacto con ellos a través de un número que ya sepa que es legítimo.
Estafadores, ustedes pueden hacerlo mejor
Hemos tenido reclutadores falsos.
Ofertas de trabajo falsas.
Servicios de orientación profesional disfrazados de procesos de reclutamiento.
Y ahora, al parecer, he llegado al capítulo de la misteriosa farmacia adjunta de la aventura.
Al menos ponle algo de esfuerzo.
Por favor, avísame cuando mi receta para la medicina de unicornio esté lista.
Díganme que Walgreens llenó por error 700 galones de jarabe para la tos a mi nombre.
Dame algo.
En cambio, recibí dos pequeños archivos de texto y la expectativa de que la curiosidad haría el resto.
No lo hizo.
Eliminar. Denunciar. Seguir adelante.
Y, lo más importante:
No abras archivos adjuntos misteriosos solo porque alguien haya tenido la astucia de poner "Oficina de Farmacia" en el asunto.
Sigue el blog de NielFlamm en NielFlamm.com/blog para ver más estafas, sospechosas campañas de reclutamiento y otros ejemplos de personas en internet que intentan desesperadamente que haga clic en cosas que no debería.